Actualmente, una página web puede convertirse en una de las herramientas digitales más importantes para una empresa. Permite presentar servicios, captar clientes, vender productos y mantener una presencia activa en Internet. Sin embargo, también puede estar expuesta a diferentes amenazas si no cuenta con las medidas de protección adecuadas.
La ciberseguridad es fundamental para proteger una página desarrollada en WordPress frente a accesos no autorizados, malware, vulnerabilidades y otros problemas que pueden afectar tanto al sitio como a la información almacenada.
WordPress es una plataforma ampliamente utilizada para desarrollar páginas corporativas, blogs y tiendas virtuales. Precisamente por su popularidad, mantener una configuración segura y realizar un mantenimiento periódico resulta especialmente importante.
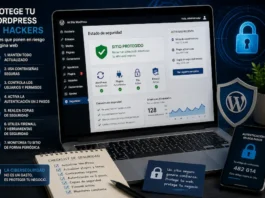
A continuación, conoceremos 10 medidas que pueden ayudar a proteger una página WordPress y reducir diferentes riesgos digitales.
1. Mantener WordPress siempre actualizado
WordPress recibe actualizaciones periódicas que incorporan nuevas funcionalidades, mejoras de rendimiento y correcciones relacionadas con la seguridad.
Utilizar durante demasiado tiempo una versión antigua puede hacer que determinadas vulnerabilidades conocidas permanezcan presentes en el sitio.
¿Por qué son importantes las actualizaciones?
Cuando los desarrolladores identifican un problema de seguridad, pueden publicar nuevas versiones para solucionarlo. Por esta razón, actualizar WordPress forma parte de una adecuada estrategia de ciberseguridad.
Antes de realizar actualizaciones importantes también es recomendable disponer de una copia de seguridad reciente.
2. Actualizar plugins y temas
Los plugins permiten agregar formularios, tiendas virtuales, herramientas SEO, sistemas de seguridad y muchas otras funcionalidades.
Sin embargo, cada plugin instalado representa un componente adicional que debe mantenerse correctamente.
Los complementos desactualizados, abandonados por sus desarrolladores o descargados desde fuentes poco confiables pueden representar un riesgo.
Elimina los plugins que ya no utilizas
Si una página tiene plugins que dejaron de utilizarse, lo recomendable es eliminarlos y conservar solamente aquellos realmente necesarios.
También es importante verificar periódicamente si los desarrolladores continúan publicando actualizaciones.
Mantener una instalación ordenada facilita la administración y contribuye a mejorar la ciberseguridad de la página.
3. Utilizar contraseñas seguras
Las contraseñas siguen siendo una de las principales barreras de protección para acceder al administrador de WordPress.
Utilizar nombres, fechas, números consecutivos o claves demasiado sencillas puede facilitar intentos de acceso no autorizados.
¿Cómo crear una contraseña segura?
Es recomendable utilizar contraseñas extensas que combinen letras mayúsculas, minúsculas, números y caracteres especiales.
Además, la contraseña utilizada para WordPress debería ser diferente a la del correo electrónico, hosting y otras plataformas.
Un gestor de contraseñas puede facilitar la utilización de claves diferentes sin necesidad de recordarlas todas.
4. Evitar utilizar “admin” como nombre de usuario
Durante muchos años fue habitual utilizar “admin” como usuario principal de WordPress.
El problema es que también es uno de los primeros nombres que pueden probar los sistemas automatizados que intentan acceder a una página.
Utilizar un nombre de usuario diferente agrega una barrera adicional.
Revisa las cuentas existentes
También es recomendable revisar periódicamente la lista de usuarios registrados.
Si existen cuentas antiguas de trabajadores, desarrolladores o administradores que ya no necesitan ingresar al sitio, deberían eliminarse o modificarse sus permisos.
Esta sencilla práctica forma parte de una buena política de ciberseguridad.
5. Activar la autenticación en dos pasos
La autenticación en dos pasos o 2FA incorpora una segunda verificación durante el inicio de sesión.
Esto significa que disponer únicamente de la contraseña puede no ser suficiente para ingresar al administrador.
Una segunda barrera de protección
Normalmente, el segundo factor consiste en un código temporal generado desde una aplicación de autenticación.
Esta medida resulta especialmente útil para las cuentas con permisos administrativos, ya que tienen capacidad para modificar configuraciones importantes de la página.
6. Realizar copias de seguridad periódicas
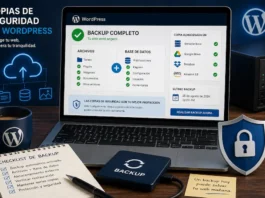
Las copias de seguridad son fundamentales para poder recuperar una página ante determinados problemas.
Un error durante una actualización, una modificación accidental, un fallo del servidor o un incidente de seguridad pueden ocasionar pérdida de información.
Disponer de backups recientes permite contar con una alternativa para restaurar el sitio.
¿Qué debería guardar una copia de seguridad?
Un backup completo de WordPress debería incluir los archivos del sitio y su base de datos.
También es recomendable guardar alguna copia fuera del mismo servidor donde se encuentra alojada la página.
Las copias de seguridad no evitan los ataques, pero representan una parte importante de cualquier estrategia de ciberseguridad y recuperación.
7. Instalar y mantener correctamente el certificado SSL
Un certificado SSL permite cifrar la comunicación entre el navegador del visitante y el servidor de la página web.
Cuando está correctamente configurado, la dirección del sitio utiliza HTTPS.
Esta protección adquiere especial importancia cuando los usuarios ingresan información mediante formularios, crean una cuenta o realizan compras.
¿Tener SSL significa que la página es completamente segura?
No.
El certificado SSL protege la transmisión de determinada información, pero no reemplaza las actualizaciones, backups, contraseñas seguras ni otras medidas de protección.
Debe considerarse como una pieza adicional dentro de la estrategia general de seguridad.
8. Proteger el inicio de sesión de WordPress
La pantalla de acceso al administrador puede convertirse en objetivo de intentos automatizados de inicio de sesión.
Una alternativa para reducir este riesgo consiste en limitar la cantidad de intentos fallidos que pueden realizarse durante determinado periodo.
También pueden utilizarse herramientas que permitan identificar comportamientos sospechosos.
Utiliza correctamente los roles de WordPress
No todas las personas que trabajan en una página necesitan ser administradores.
WordPress dispone de diferentes roles y permisos que permiten controlar qué acciones puede realizar cada usuario.
Asignar únicamente los permisos necesarios disminuye accesos innecesarios a áreas importantes del sitio.
9. Implementar herramientas de seguridad y firewall
Existen diferentes herramientas destinadas a detectar archivos sospechosos, controlar accesos y bloquear determinadas actividades potencialmente peligrosas.
Un firewall de aplicaciones web también puede ayudar a filtrar solicitudes maliciosas antes de que afecten directamente a la página.
Estas soluciones pueden complementar las demás medidas de ciberseguridad implementadas en WordPress.
La monitorización también es importante
Una página empresarial puede recibir visitantes durante las 24 horas del día.
Por esta razón, revisar su disponibilidad y detectar cambios inesperados puede ayudar a identificar problemas rápidamente.
Cuanto antes se detecte una anomalía, más rápido se podrá analizar lo ocurrido y tomar las medidas correspondientes.
10. Realizar mantenimiento periódico
Uno de los errores más comunes es desarrollar una página web, publicarla y posteriormente dejarla sin mantenimiento durante meses o incluso años.
Las tecnologías cambian, aparecen nuevas versiones de WordPress y los plugins reciben actualizaciones constantemente.
Por eso, la seguridad de una página debe revisarse periódicamente.
Ciberseguridad y mantenimiento de WordPress
Una estrategia adecuada de ciberseguridad puede incluir actualizaciones de WordPress, revisión de plugins, backups, monitorización, protección frente a malware y diferentes tareas de mantenimiento.
Para una empresa, estas acciones son especialmente importantes cuando su página web constituye un canal para conseguir clientes o vender productos.
¿Qué riesgos puede tener una página WordPress desactualizada?
Una página que permanece durante mucho tiempo sin mantenimiento puede acumular versiones antiguas de plugins, temas y del propio WordPress.
Esto puede ocasionar problemas de compatibilidad y dejar vulnerabilidades conocidas sin corregir.
Además, una web comprometida puede presentar comportamientos inesperados, redirecciones, modificaciones de archivos, problemas de funcionamiento o interrupciones del servicio.
El impacto también puede afectar a los clientes
Cuando una empresa depende de su página para recibir consultas o generar ventas, una caída prolongada puede representar oportunidades comerciales perdidas.
Además, los problemas de seguridad pueden perjudicar la confianza que los usuarios tienen en la marca.
Por eso, invertir en prevención suele ser mucho más conveniente que actuar solamente después de que aparezca un problema.
Ciberseguridad en tiendas virtuales
Las tiendas desarrolladas con WordPress y WooCommerce requieren especial atención porque intervienen cuentas de usuarios, pedidos, formularios y procesos relacionados con las compras.
WooCommerce, sus extensiones y los plugins relacionados deben mantenerse correctamente actualizados.
También es importante trabajar con pasarelas de pago confiables y evitar almacenar información sensible que no sea necesaria.
Una tienda segura genera mayor confianza
Los clientes esperan poder navegar y comprar sin encontrarse con advertencias de seguridad, errores o comportamientos sospechosos.
Por esta razón, la ciberseguridad también forma parte de la experiencia que una tienda virtual ofrece a sus visitantes.
La protección técnica de la plataforma y una correcta experiencia de usuario deben trabajar conjuntamente.
La ciberseguridad debe ser un proceso continuo
Proteger WordPress no consiste únicamente en instalar un plugin de seguridad.
Una estrategia efectiva combina actualizaciones, copias de seguridad, contraseñas seguras, control de usuarios, protección del inicio de sesión, monitorización y mantenimiento periódico.
Además, las medidas implementadas deben revisarse conforme evoluciona la página y aparecen nuevas necesidades.
Para empresas que utilizan WordPress como parte importante de su presencia digital, contar con una estrategia de ciberseguridad permite mantener una mayor atención sobre la protección y el funcionamiento de su plataforma.
Protege la presencia digital de tu empresa
Una página web puede representar años de trabajo, información, contenido y oportunidades comerciales para una empresa.
Mantenerla protegida permite reducir riesgos y garantizar que continúe disponible para clientes y visitantes.
En Urpiweb trabajamos con soluciones orientadas al mantenimiento y protección de páginas desarrolladas en WordPress. Si quieres conocer las alternativas disponibles para tu sitio, puedes obtener más información sobre nuestro servicio de ciberseguridad.
La seguridad de una página web no debe comenzar después de un problema. La prevención debe formar parte de su mantenimiento desde el primer día.