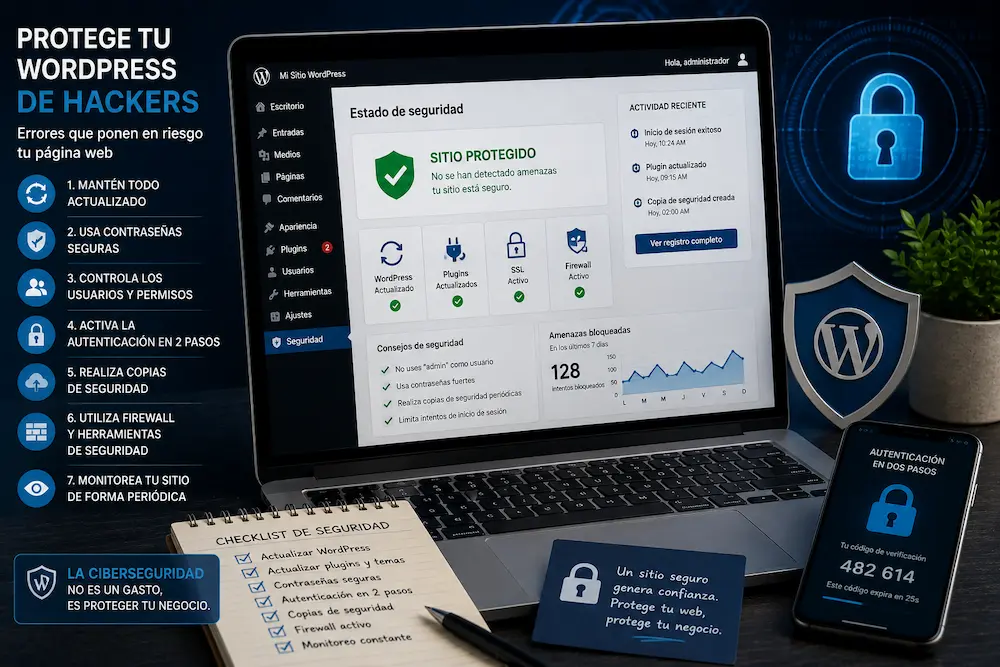
Proteger WordPress de hackers es una tarea fundamental para cualquier empresa que utilice su página web como parte de su actividad comercial. Un sitio puede funcionar correctamente durante meses y, aun así, quedar expuesto si no recibe actualizaciones, utiliza contraseñas débiles o mantiene componentes vulnerables.
Los ataques informáticos no afectan únicamente a grandes compañías. Páginas corporativas, blogs, tiendas virtuales y pequeños negocios también pueden convertirse en objetivos de ataques automatizados que buscan vulnerabilidades conocidas.
Por ello, aplicar medidas de ciberseguridad desde el inicio permite reducir riesgos y mantener una página preparada frente a diferentes amenazas.
A continuación, veremos algunos de los errores más frecuentes que pueden poner en peligro una instalación WordPress y qué medidas pueden tomarse para evitarlos.
¿Por qué pueden intentar hackear una página WordPress?
Una pregunta frecuente es por qué alguien intentaría atacar la página de una empresa pequeña o un negocio que aparentemente no almacena información especialmente valiosa.
La realidad es que muchos ataques no seleccionan manualmente a una empresa específica.
Existen sistemas automatizados capaces de buscar páginas que utilizan determinadas tecnologías e intentar identificar vulnerabilidades conocidas.
WordPress es una plataforma muy utilizada
La popularidad de WordPress representa una gran ventaja porque existe una enorme comunidad, miles de plugins y una amplia variedad de herramientas.
Pero esta misma popularidad hace que también sea una plataforma frecuentemente analizada en busca de vulnerabilidades.
Esto no significa que WordPress sea inseguro. La protección dependerá en gran medida de su configuración, mantenimiento y de los componentes instalados.
Error 1: dejar WordPress desactualizado
Uno de los errores más importantes consiste en ignorar las actualizaciones disponibles.
WordPress publica nuevas versiones para incorporar funcionalidades, solucionar errores y corregir determinados problemas de seguridad.
Mantener una versión antigua durante demasiado tiempo puede dejar vulnerabilidades conocidas sin corregir.
Actualizar también forma parte de la seguridad
Para proteger WordPress de hackers, es recomendable establecer una rutina de mantenimiento que permita revisar periódicamente las actualizaciones disponibles.
Antes de realizar cambios importantes también conviene generar una copia de seguridad del sitio.
Error 2: utilizar plugins desactualizados
Los plugins permiten incorporar prácticamente cualquier funcionalidad a WordPress: formularios, tiendas virtuales, optimización SEO, sistemas de reservas, herramientas de diseño y muchas otras posibilidades.
Sin embargo, cada plugin constituye un componente adicional que necesita mantenimiento.
Elimina los plugins innecesarios
Si existen complementos que ya no cumplen ninguna función dentro de la página, lo recomendable es eliminarlos.
También conviene revisar cuándo recibió su última actualización cada plugin y si continúa siendo mantenido por sus desarrolladores.
Una instalación más organizada facilita el mantenimiento y reduce componentes innecesarios.
Error 3: instalar plugins o temas de fuentes desconocidas
Descargar gratuitamente una versión modificada de un plugin o tema premium puede parecer una manera sencilla de ahorrar dinero.
Sin embargo, instalar archivos provenientes de fuentes desconocidas puede representar un riesgo.
Estos archivos podrían haber sido modificados sin que el usuario pueda identificar fácilmente los cambios.
Utiliza fuentes confiables
Los plugins deberían obtenerse desde el repositorio oficial de WordPress o directamente desde proveedores reconocidos.
Lo mismo aplica para los temas utilizados en el sitio.
Esta práctica sencilla puede contribuir considerablemente a la ciberseguridad de una página empresarial.
Error 4: utilizar contraseñas fáciles de adivinar
Una contraseña sencilla puede convertirse en uno de los puntos más débiles de una página.
Nombres, cumpleaños, números consecutivos o combinaciones como “empresa123” no son opciones recomendables para una cuenta administrativa.
Utiliza contraseñas únicas
Una contraseña segura debería ser extensa y difícil de predecir.
Además, no es recomendable utilizar la misma contraseña para WordPress, hosting, correo electrónico y otras plataformas.
Si una de esas credenciales llega a ser comprometida, reutilizarla podría poner en riesgo diferentes servicios simultáneamente.
Error 5: utilizar “admin” como usuario
“Admin” continúa siendo un nombre de usuario frecuente en instalaciones WordPress.
Esto facilita parte del trabajo a determinados intentos automatizados, ya que solamente necesitan concentrarse en descubrir la contraseña.
Utilizar un nombre de usuario menos predecible agrega una barrera adicional.
No compartas una misma cuenta entre todo el equipo
Cada persona que necesite acceder a WordPress debería disponer de su propia cuenta.
Esto facilita controlar los permisos y retirar el acceso individualmente cuando una persona deja de trabajar con el proyecto.
Error 6: dar permisos de administrador a todos
WordPress permite asignar diferentes roles a sus usuarios.
No todas las personas que publican contenido necesitan tener acceso completo a las configuraciones del sitio.
Dar permisos excesivos aumenta innecesariamente la cantidad de cuentas capaces de realizar cambios importantes.
Aplica solamente los permisos necesarios
Una persona encargada de publicar artículos puede necesitar permisos diferentes a los de un desarrollador o administrador.
Asignar cada rol según las responsabilidades reales ayuda a proteger WordPress de hackers y también reduce el riesgo de modificaciones accidentales.
Error 7: no utilizar autenticación en dos pasos
Una contraseña segura representa una primera barrera, pero puede complementarse mediante autenticación en dos factores.
El 2FA solicita una segunda verificación además de la contraseña.
Una contraseña comprometida no debería ser suficiente
Dependiendo de la configuración utilizada, el segundo paso puede consistir en introducir un código temporal generado desde una aplicación.
Esto dificulta que una persona pueda acceder únicamente conociendo la contraseña.
Para las cuentas administrativas, esta medida puede ser especialmente recomendable.
Error 8: no realizar copias de seguridad
Una página puede estar correctamente protegida y aun así experimentar un problema.
Puede producirse un error humano, una incompatibilidad después de una actualización o un incidente relacionado con la seguridad.
Sin una copia de seguridad, recuperar la página puede resultar considerablemente más complicado.
Los backups forman parte de la ciberseguridad
Las copias de seguridad permiten disponer de un punto de recuperación.
Una estrategia de ciberseguridad debería considerar backups periódicos de los archivos y de la base de datos.
Además, es recomendable conservar algunas copias fuera del servidor principal.
Error 9: pensar que tener SSL es suficiente
Cuando una página utiliza HTTPS, significa que dispone de un certificado SSL que permite cifrar la comunicación entre el navegador y el servidor.
Es una medida importante, especialmente cuando existen formularios, cuentas de usuarios o procesos de compra.
Pero SSL no convierte automáticamente una página en completamente segura.
La seguridad necesita diferentes capas
Una página puede tener HTTPS y al mismo tiempo utilizar un plugin vulnerable o una contraseña débil.
Por eso, el SSL debe complementarse con actualizaciones, backups, protección de accesos, monitorización y otras medidas.
La seguridad funciona mejor cuando existen diferentes capas de protección.
Error 10: no proteger el inicio de sesión
El panel de administración de WordPress puede recibir intentos automatizados de acceso.
Una medida de protección consiste en limitar la cantidad de intentos fallidos permitidos durante un periodo determinado.
Vigila los accesos sospechosos
También pueden utilizarse herramientas capaces de registrar determinados intentos de acceso y detectar comportamientos inusuales.
Si aparecen numerosos intentos provenientes de ubicaciones desconocidas, puede ser necesario revisar las medidas implementadas.
Error 11: no utilizar un firewall
Un firewall para aplicaciones web puede ayudar a filtrar determinadas solicitudes antes de que lleguen directamente a WordPress.
Su función es identificar comportamientos potencialmente peligrosos de acuerdo con determinadas reglas.
El firewall es una capa adicional
Ninguna herramienta debería considerarse una solución absoluta.
Un firewall funciona mejor cuando forma parte de una estrategia que también contempla actualizaciones, contraseñas seguras, backups y monitorización.
El objetivo es establecer diferentes barreras frente a posibles amenazas.
Error 12: ignorar las señales de una página comprometida
Algunos propietarios solamente revisan la seguridad cuando la página deja completamente de funcionar.
Sin embargo, pueden existir otras señales que deberían investigarse.
Entre ellas se encuentran redirecciones inesperadas, usuarios desconocidos, modificaciones de archivos, páginas que nadie creó o cambios repentinos en el funcionamiento.
Actuar rápidamente puede reducir el impacto
Si aparece un comportamiento extraño, lo recomendable es analizarlo antes de continuar realizando modificaciones.
Eliminar simplemente un archivo sospechoso podría no solucionar el origen del problema.
Identificar cómo ocurrió el incidente es fundamental para evitar que vuelva a producirse.
¿Cómo proteger WordPress de hackers?
No existe una única configuración capaz de eliminar todos los riesgos.
La protección se construye mediante diferentes medidas que funcionan conjuntamente.
Mantener WordPress actualizado, utilizar plugins confiables, proteger las cuentas administrativas, realizar backups y monitorizar el sitio son algunos de los principales pasos.
La prevención debe ser constante
Proteger WordPress de hackers no consiste en configurar la página una vez y olvidarse de ella.
WordPress evoluciona, los plugins reciben nuevas versiones y también pueden descubrirse nuevas vulnerabilidades.
Por eso, el mantenimiento debe realizarse de forma periódica.
¿Una tienda WooCommerce necesita mayor protección?
Cuando WordPress se utiliza para gestionar una tienda virtual, la seguridad adquiere todavía mayor importancia.
WooCommerce incorpora productos, pedidos, cuentas de clientes y diferentes funcionalidades relacionadas con el proceso de compra.
Además, normalmente se utilizan extensiones adicionales y conexiones con servicios externos.
Mantén WooCommerce actualizado
Tanto WooCommerce como sus extensiones deberían mantenerse en versiones compatibles y actualizadas.
También es recomendable revisar periódicamente las pasarelas de pago, plugins de envío y otras integraciones utilizadas por la tienda.
Mientras más componentes tenga una plataforma, mayor será la importancia de mantener un control adecuado sobre ellos.
¿Qué hacer si WordPress ya fue hackeado?
Cuando existen indicios claros de que una página ha sido comprometida, es importante evitar realizar cambios sin conocer primero el alcance del problema.
El sitio puede necesitar una revisión de archivos, base de datos, usuarios y registros disponibles.
Cambiar la contraseña puede no ser suficiente
Modificar las credenciales es recomendable, pero no necesariamente elimina una infección existente.
Si todavía existe código malicioso dentro de los archivos, el problema podría continuar incluso después de cambiar las contraseñas.
Por eso, es necesario encontrar el origen del incidente, limpiar los componentes afectados y corregir la vulnerabilidad utilizada.
Ciberseguridad y mantenimiento profesional de WordPress
Una página empresarial puede estar disponible las 24 horas del día y convertirse en uno de los principales canales de contacto con sus clientes.
Por ello, dejar su mantenimiento para cuando aparezca un problema puede generar interrupciones innecesarias.
Implementar una estrategia de ciberseguridad permite combinar diferentes medidas orientadas a prevenir, detectar y responder frente a problemas relacionados con la seguridad de WordPress.
La seguridad también protege la reputación de una empresa
Los visitantes esperan encontrar páginas rápidas, disponibles y confiables.
Encontrarse con una advertencia de seguridad, una redirección desconocida o una página comprometida puede hacer que un potencial cliente abandone inmediatamente el sitio.
Por ello, proteger la plataforma también significa proteger la imagen digital de la empresa.
Protege WordPress antes de sufrir un ataque
Esperar hasta que una página sea comprometida para comenzar a pensar en seguridad puede resultar costoso.
Actualizar la plataforma, utilizar contraseñas seguras, controlar los usuarios, mantener backups y revisar periódicamente el funcionamiento son medidas que permiten proteger WordPress de hackers y reducir diferentes riesgos.
En Urpiweb trabajamos con soluciones orientadas al soporte, mantenimiento y ciberseguridad de páginas desarrolladas en WordPress.
Una página web es una inversión para una empresa y, como cualquier activo digital importante, necesita mantenimiento y protección constante.
La mejor estrategia de seguridad no comienza después de un ataque: comienza antes de que ocurra.