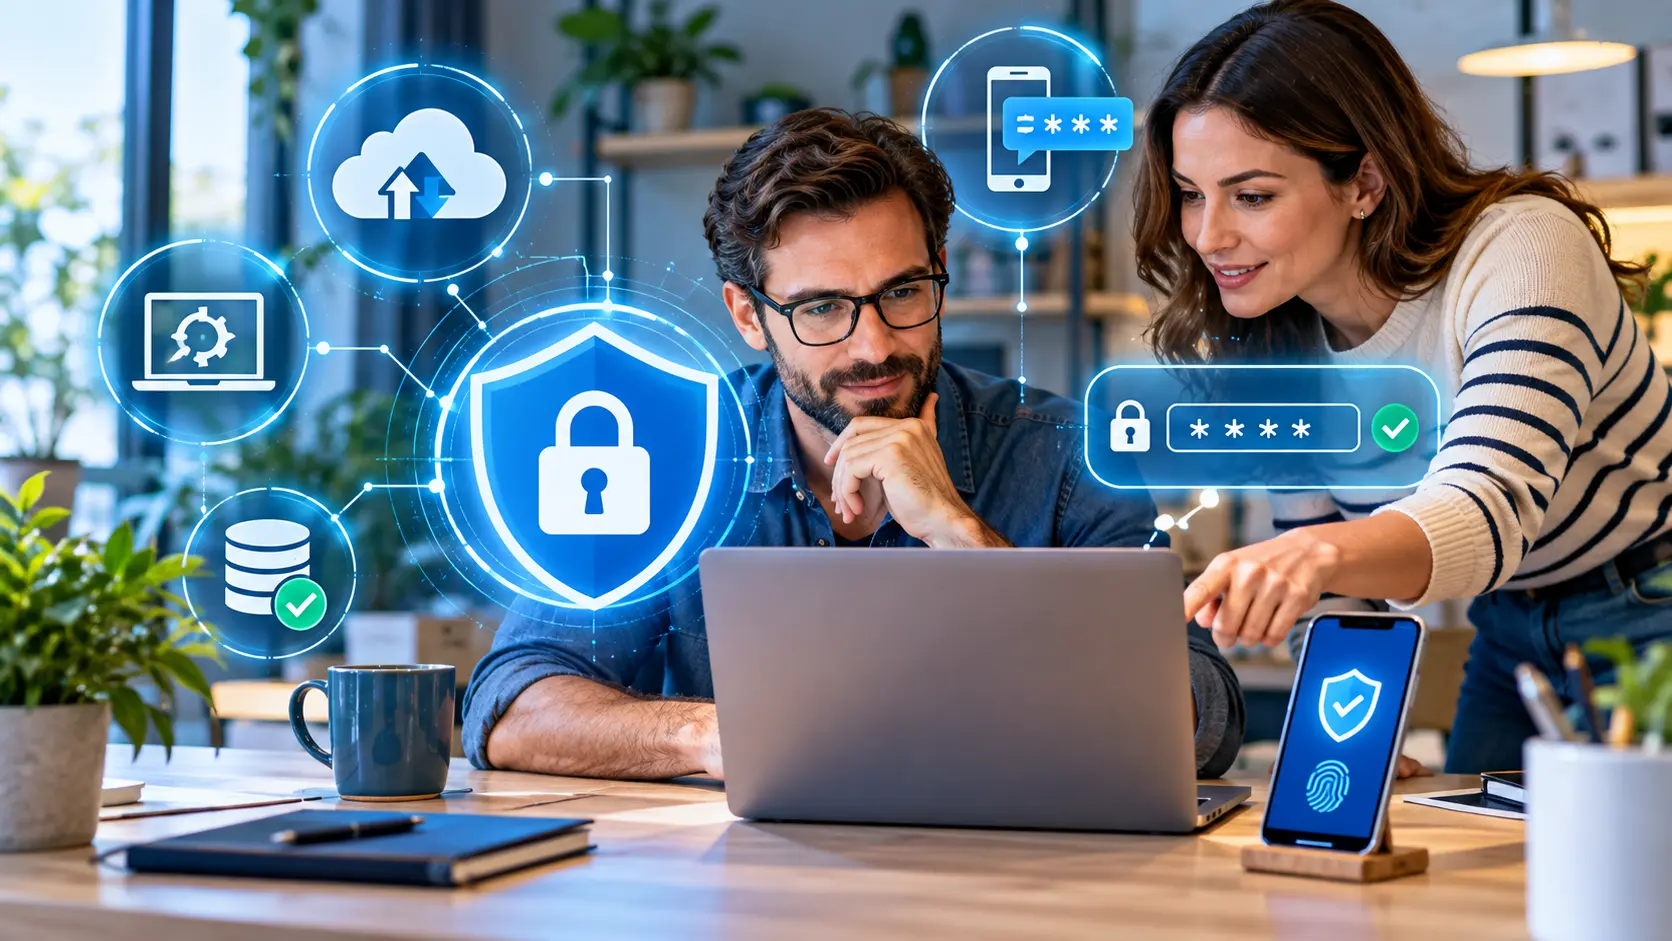
Las empresas pequeñas suelen pensar que los ataques digitales están dirigidos únicamente a bancos, multinacionales o compañías tecnológicas.
Pero un negocio pequeño también utiliza correos, contraseñas, WhatsApp, sistemas de facturación, páginas web, archivos en la nube y computadoras con información importante.
No hace falta tener una infraestructura enorme para necesitar ciberseguridad.
1. Utilizar la misma contraseña para todo
Es cómodo.
También es peligroso.
Si una contraseña utilizada en un servicio termina expuesta, un atacante puede intentar utilizarla en el correo, redes sociales, hosting y otras plataformas.
¿Qué hacer?
Utilizar contraseñas diferentes y un administrador de contraseñas confiable evita depender de una única clave.
2. Compartir contraseñas por WhatsApp
“Aquí está la contraseña del hosting.”
“Esta es la clave del correo.”
“Te paso el acceso del WordPress.”
El problema comienza cuando esos mensajes permanecen durante meses en diferentes celulares.
Los accesos deberían entregarse mediante métodos más seguros y cambiarse cuando una persona deja de necesitarlos.
3. Dar permisos de administrador a todos
Muchas plataformas permiten crear usuarios con distintos niveles de acceso.
No tiene sentido entregar control completo cuando una persona únicamente necesita publicar contenido o revisar información.
Aplicar permisos mínimos reduce riesgos.
4. No activar la verificación en dos pasos
Es una de las mejoras más sencillas que puede aplicar una empresa.
Incluso si alguien consigue una contraseña, necesitará superar una segunda verificación antes de ingresar.
Debería activarse especialmente en correo corporativo, hosting, redes sociales y plataformas donde exista información sensible.
5. Ignorar actualizaciones
Una web puede seguir funcionando aparentemente bien aunque lleve meses sin actualizarse.
Eso no significa que sea segura.
Plugins, temas, CMS y otros programas reciben correcciones constantemente.
Mantenerlos actualizados forma parte del mantenimiento básico de ciberseguridad de una empresa.
6. Tener backups sin saber dónde están
“Creo que el hosting hace una copia.”
Esa respuesta no debería ser suficiente.
La empresa necesita conocer:
- qué información se respalda;
- cada cuánto tiempo;
- dónde se guarda;
- cuánto tiempo se conserva;
- cómo se restaura.
Un backup que nunca se ha probado es solamente una promesa.
7. Mantener accesos de antiguos trabajadores
Cuando alguien deja de trabajar con una empresa, sus accesos también deberían revisarse.
Correo, hosting, WordPress, redes sociales, Google Drive, CRM y cualquier plataforma corporativa.
Esta revisión debería formar parte del proceso de salida de cualquier miembro del equipo.
8. Pensar que instalar un antivirus resuelve todo
Un antivirus puede ser una herramienta útil, pero no protege de todos los escenarios.
No impide necesariamente que una persona entregue voluntariamente su contraseña en una web falsa, comparta información confidencial o configure incorrectamente una cuenta.
Seguridad significa trabajar por capas
Contraseñas seguras, backups, actualizaciones, permisos adecuados, doble autenticación y capacitación funcionan mejor cuando se utilizan juntos.
¿Por dónde puede comenzar una pyme?
No hace falta cambiar toda la infraestructura en un día.
Se puede comenzar identificando las cuentas más importantes del negocio.
Después:
- cambiar contraseñas débiles;
- activar doble autenticación;
- eliminar usuarios antiguos;
- revisar backups;
- actualizar sistemas;
- definir quién tiene acceso a cada plataforma.
Son cambios relativamente pequeños que pueden reducir problemas importantes.
Conclusión
La ciberseguridad no debería comenzar después de un ataque.
Debería formar parte de las tareas normales de una empresa, del mismo modo que se controla la contabilidad, los pagos o el inventario.
Una pyme no necesita hacer todo perfecto desde el primer día, pero sí necesita saber qué información tiene, quién puede acceder a ella y qué ocurriría si mañana dejara de estar disponible.