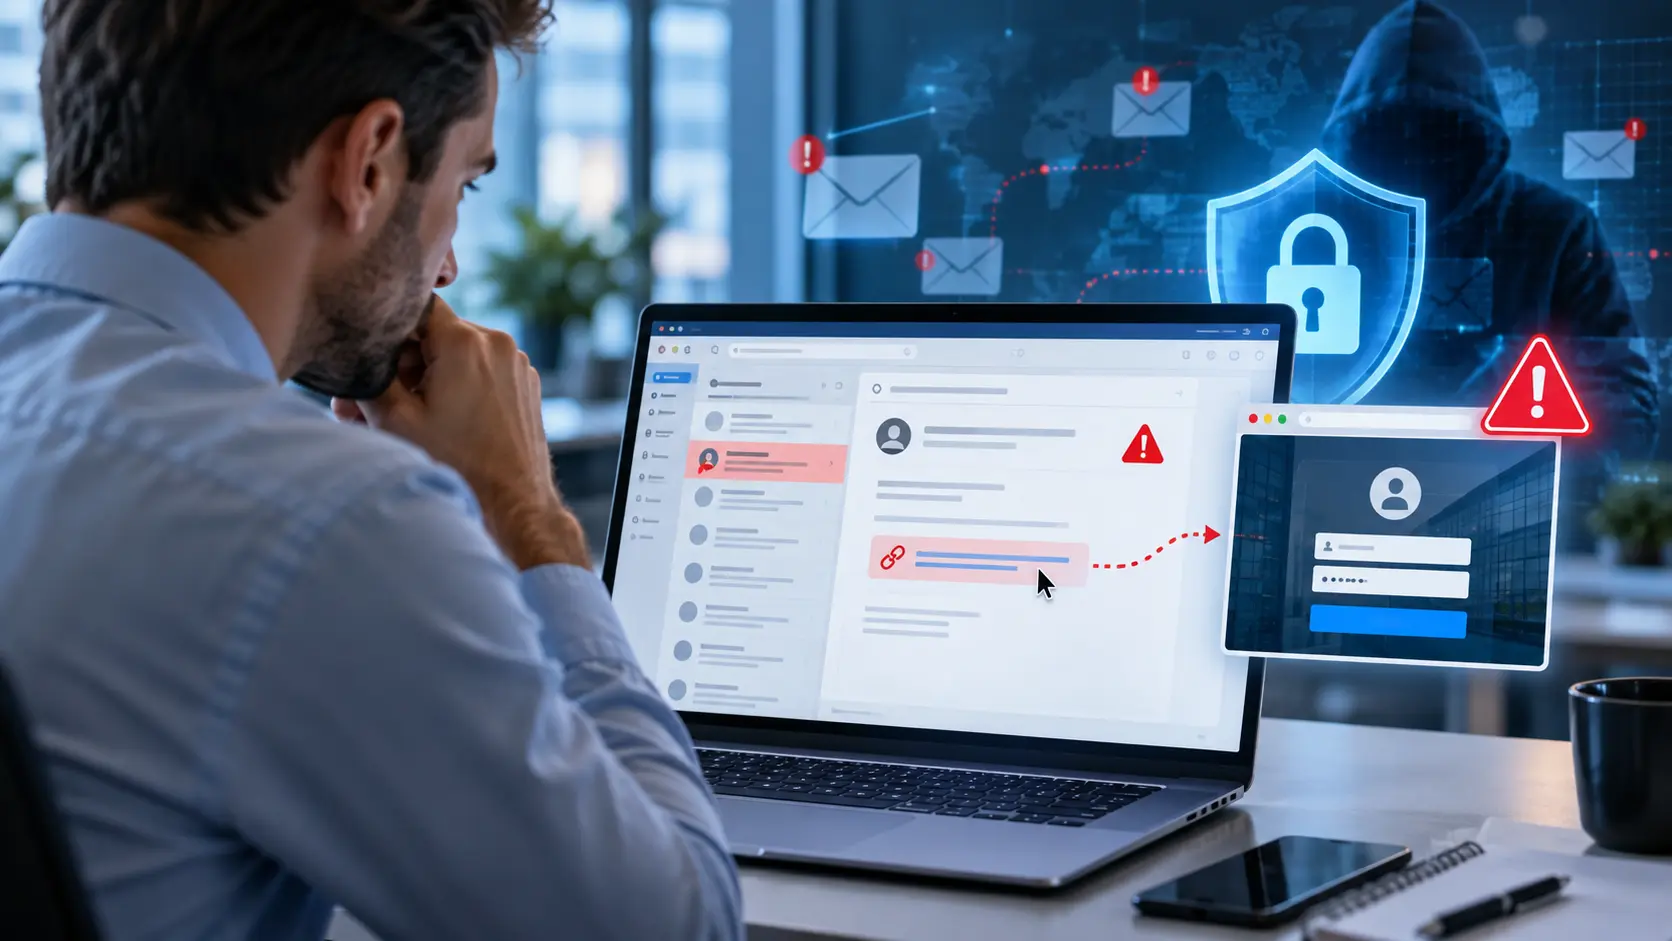
Un correo llega a primera hora de la mañana. Parece venir del banco, de Microsoft, de un proveedor o incluso de alguien de la propia empresa. El mensaje habla de una factura pendiente, una contraseña que está por vencer o un documento que necesita revisión urgente.
Todo parece normal hasta que alguien hace clic.
El phishing continúa siendo uno de los métodos más utilizados para conseguir contraseñas, información confidencial o acceso a sistemas empresariales. Por eso una estrategia de ciberseguridad no puede depender solamente de instalar un antivirus.
¿Cómo funciona realmente un ataque de phishing?
El atacante intenta hacerse pasar por una persona o empresa conocida para convencer al usuario de realizar una acción.
Puede pedirle que:
- abra un archivo;
- ingrese a una página falsa;
- escriba su contraseña;
- descargue un documento;
- realice una transferencia;
- confirme información confidencial.
La parte peligrosa es que muchos de estos mensajes ya no están llenos de errores evidentes. Algunos imitan bastante bien los colores, logotipos y estructura de empresas reales.
Las señales que deberían generar sospecha
Una sensación de urgencia exagerada
Frases como “su cuenta será suspendida hoy”, “última oportunidad” o “pague inmediatamente” buscan que la persona actúe antes de pensar.
La urgencia no significa automáticamente que el mensaje sea falso, pero sí debería motivar una verificación adicional.
El dominio del correo no coincide
Un mensaje puede mostrar el nombre de una empresa conocida mientras la dirección real pertenece a un dominio completamente diferente.
Antes de responder o abrir enlaces conviene revisar detenidamente el remitente.
El enlace lleva a otro lugar
Pasar el cursor por encima de un enlace permite comprobar a qué dirección intenta enviar realmente.
Si el dominio es extraño, tiene letras adicionales o intenta imitar al original, lo más seguro es no ingresar.
El problema no siempre es la tecnología
Una empresa puede invertir en sistemas de protección bastante avanzados y aun así tener problemas si una persona entrega voluntariamente sus credenciales en una página falsa.
Por eso la ciberseguridad también requiere capacitación.
Un trabajador debería saber qué hacer cuando recibe algo sospechoso y, sobre todo, a quién reportarlo.
Qué hacer si alguien ya hizo clic
Lo peor es ocultarlo.
Si un empleado sospecha que ingresó información en un sitio falso debería avisar inmediatamente al responsable de tecnología.
Dependiendo del caso puede ser necesario:
- cambiar la contraseña;
- cerrar sesiones abiertas;
- activar o revisar la autenticación en dos pasos;
- analizar el dispositivo;
- comprobar accesos recientes;
- revisar si otras cuentas utilizan la misma contraseña.
Actuar rápido puede evitar que un incidente pequeño se convierta en uno mucho mayor.
La autenticación en dos pasos hace una gran diferencia
Una contraseña robada no debería ser suficiente para acceder a información empresarial importante.
Activar un segundo método de verificación añade una barrera adicional y reduce el riesgo de que una contraseña comprometida permita entrar directamente a una cuenta.
También hay que proteger el correo corporativo
El correo suele estar conectado a documentos, servicios, plataformas y procesos internos.
Por eso debería considerarse uno de los puntos prioritarios dentro de cualquier plan de seguridad digital.
Conclusión
El phishing funciona porque intenta aprovechar momentos de distracción, presión o confianza.
Una buena política de ciberseguridad combina herramientas técnicas con empleados que saben reconocer cuándo algo no encaja.
Antes de abrir un documento o entregar una contraseña, unos segundos de verificación pueden evitar días enteros intentando recuperar información.