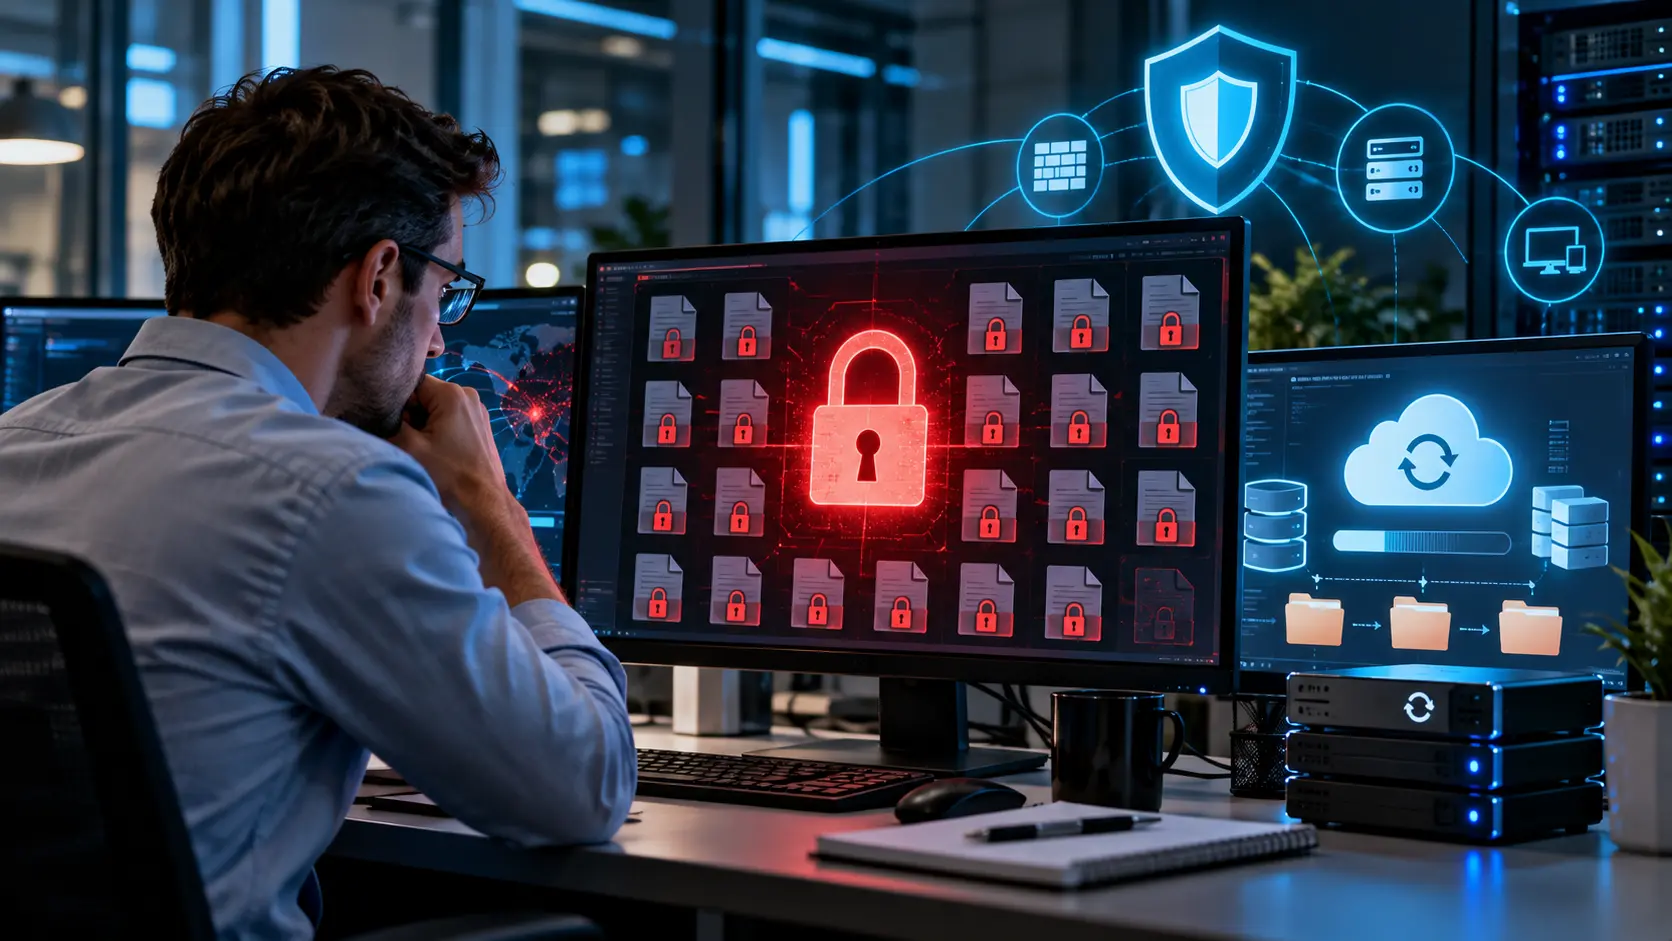
Imagínate llegar a trabajar, encender una computadora y descubrir que los documentos ya no abren.
Luego ocurre lo mismo en otro equipo.
Y después aparece un mensaje indicando que los archivos han sido bloqueados.
Eso es precisamente lo que hace especialmente peligroso al ransomware: no necesita destruir físicamente los equipos para detener una operación. Basta con impedir el acceso a información importante.
Por eso la prevención frente a ransomware debería formar parte de cualquier estrategia seria de ciberseguridad.
¿Qué es el ransomware?
Es un tipo de software malicioso diseñado para bloquear sistemas o cifrar archivos.
Después del ataque, los responsables pueden exigir un pago a cambio de proporcionar una supuesta forma de recuperar la información.
Pero el problema no termina ahí.
En algunos casos también pueden copiar información antes de bloquearla y posteriormente amenazar con publicarla.
¿Cómo entra a una empresa?
No existe una única forma.
Puede llegar mediante:
- archivos adjuntos maliciosos;
- correos de phishing;
- programas descargados desde fuentes inseguras;
- contraseñas comprometidas;
- servicios expuestos incorrectamente;
- software sin actualizar;
- accesos remotos mal configurados.
Un solo dispositivo vulnerable puede convertirse en el punto de entrada.
La copia de seguridad que nadie debería comprobar durante una emergencia
Muchas empresas dicen tener backups.
La pregunta importante es otra:
¿Alguna vez intentaron restaurarlos?
Tener una copia no garantiza poder recuperarla
Un respaldo debería verificarse periódicamente.
También conviene evitar que todas las copias estén permanentemente conectadas a los mismos sistemas, porque determinados ataques pueden intentar cifrar también los backups disponibles.
Una estrategia razonable mantiene diferentes copias y al menos una de ellas separada del entorno principal.
Actualizar puede parecer aburrido hasta que deja de serlo
Las actualizaciones no solamente agregan funciones.
Con frecuencia corrigen vulnerabilidades descubiertas en sistemas operativos, plugins, plataformas y aplicaciones.
Dejar durante meses un software vulnerable puede ofrecer una oportunidad que un atacante ya sabe cómo aprovechar.
Las cuentas también necesitan límites
No todos los trabajadores necesitan permisos de administrador.
Cuando una cuenta tiene acceso a absolutamente todo, cualquier compromiso de esa cuenta puede producir consecuencias mayores.
Aplicar permisos según las funciones de cada persona limita el alcance de un posible incidente.
Esta práctica debería formar parte de la ciberseguridad interna de cualquier empresa que almacene documentos sensibles.
¿Qué debería hacer una empresa ante un posible ransomware?
El procedimiento dependerá de cada infraestructura, pero hay algunas acciones generales importantes.
Aislar el equipo afectado
Si existen indicios de infección, desconectar el dispositivo de la red puede ayudar a evitar que continúe comunicándose con otros sistemas.
No comenzar a borrar cosas
Antes de formatear o modificar equipos conviene que un especialista pueda analizar qué ocurrió.
La información disponible puede ser necesaria para entender el origen y alcance del incidente.
Cambiar credenciales comprometidas
Si existe sospecha de que determinadas cuentas fueron utilizadas, deberían revisarse sus accesos y credenciales desde dispositivos seguros.
Revisar las copias de seguridad
Antes de restaurarlas también hay que asegurarse de que no estén comprometidas.
Prepararse cuesta menos que detener toda una operación
La seguridad suele verse como un gasto mientras todo funciona correctamente.
El problema aparece cuando una empresa depende de archivos, correos, sistemas administrativos o plataformas digitales para atender a sus clientes.
En ese momento unas horas sin acceso pueden afectar ventas, operaciones y atención.
Conclusión
No existe una herramienta capaz de eliminar por sí sola todos los riesgos.
Una estrategia de ciberseguridad frente al ransomware necesita backups comprobados, actualizaciones, control de accesos y personas que sepan detectar situaciones sospechosas.
La mejor recuperación sigue siendo aquella que la empresa preparó antes de necesitarla.